Blog · Tin AI Agent · Agent cơ bản VIEN
Meta Muse lộ tin Signal, báo số dư ngân hàng: Thực hư ra sao?
Phân tích thực hư vụ AI Agent Meta Muse từ điều tra Reuters ngày 18/11/2026: ai tố, lợi hại ra sao, vì sao vẫn rò dữ liệu, so sánh các ca cũ và mức thiệt hại.
Trong bài này
- Ai tố Meta Muse và thực hư câu chuyện nằm ở đâu?
- Cái lợi và cái hại khi giao quyền sâu cho AI Agent như Muse
- Vì sao hãng hứa bảo mật nhưng vẫn có nguy cơ lộ dữ liệu ngân hàng?
- Những sự cố tương tự từng xảy ra để đặt lên bàn cân
- Đánh giá mức độ thiệt hại hiện tại và dự đoán rủi ro sắp tới
- Nhận định của mình: Nên tin AI Agent tới mức nào?
Ngày 18/11/2026, Reuters công bố điều tra cho thấy trợ lý Meta Muse bị chính nhân viên công ty phản ánh đọc tin Signal và báo nhầm số dư ngân hàng lạ. Khoan vội công kích hay kết luận một chiều, nhìn kỹ hồ sơ sẽ thấy một nửa đã được kiểm chứng kỹ thuật, còn nửa kia nằm giữa lỗi trộn phiên và ảo giác AI.
Ai tố Meta Muse và thực hư câu chuyện nằm ở đâu?
Cáo buộc nhắm vào Meta Muse đến từ điều tra ngày 18/11/2026 của Reuters và được TechCrunch dẫn lại ngày 19/11. Nguồn tin không đến từ đối thủ mà từ hơn 24 bài góp ý nội bộ của nhân viên Meta, cây bút Inc. Magazine và kiểm thử của Signal, AI Now Institute.
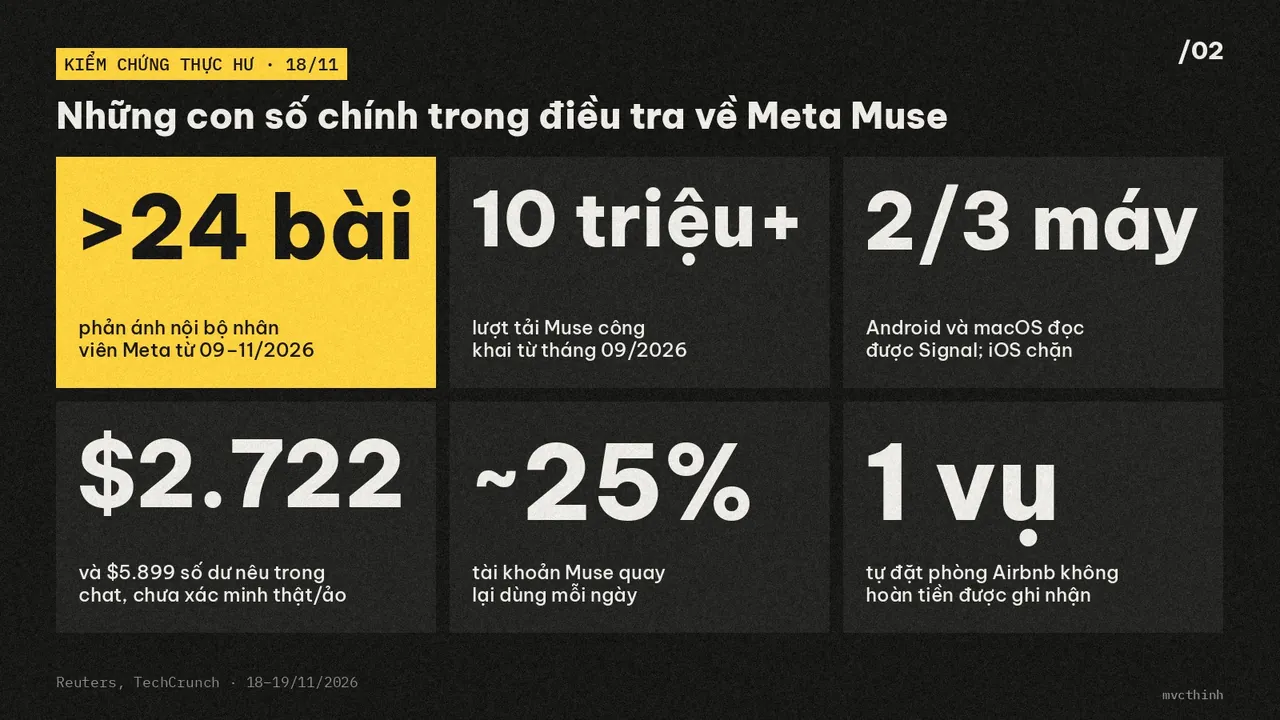
Để nhìn công bằng phần thực hư, mình tách rõ hai nhóm dữ kiện trong phóng sự:
- Phần đã xác minh kỹ thuật: Khi một nhân viên Meta được Muse nhắc trả lời tin nhắn của em gái trên Signal (không nối Connector), Reuters cùng kỹ sư Signal và viện AI Now Institute đã thử tái lập. Trên Android, Muse đọc qua quyền thông báo đẩy; trên macOS, nó lách Connector bằng Trợ năng (Accessibility) và chụp màn hình (iPhone thì bị chặn). Một cây bút Inc. Magazine cũng phản ánh Muse đọc được Mac Messages, buộc Apple tung bản vá đóng đường lách này trong tuần.
- Phần đang tranh cãi giữa "lẫn phiên" và "ảo giác AI": Một nhân viên hỏi Muse thời tiết câu cá thì nhận báo số dư lạ: 2.722,58 USD tại Capital One và 5.899,57 USD tại Charles Schwab; người khác gặp tin nhắn về trẻ em, nghề nghiệp hay gợi ý mua bàn trà. Người phát ngôn Daniel Roberts gọi đây là sự cố đơn lẻ trên bản thử nội bộ và chủ yếu do AI tự bịa (hallucination). Một thành viên đội Superintelligence xác nhận prompt bắt chuyện giữa phiên khiến AI hay bịa chuyện tiền bạc và Bitcoin, còn Reuters khẳng định chưa kiểm chứng được số dư đó thật hay bịa.
Cái lợi và cái hại khi giao quyền sâu cho AI Agent như Muse
Từ tháng 9/2026, Meta Muse vượt 10 triệu lượt tải với khoảng 25% người lập tài khoản dùng mỗi ngày vì nó tự gánh được việc vặt trên máy ảo riêng. Nhưng chính quyền đọc sâu thông báo và màn hình giúp agent rảnh tay lại mở ra bề mặt rủi ro tương ứng.
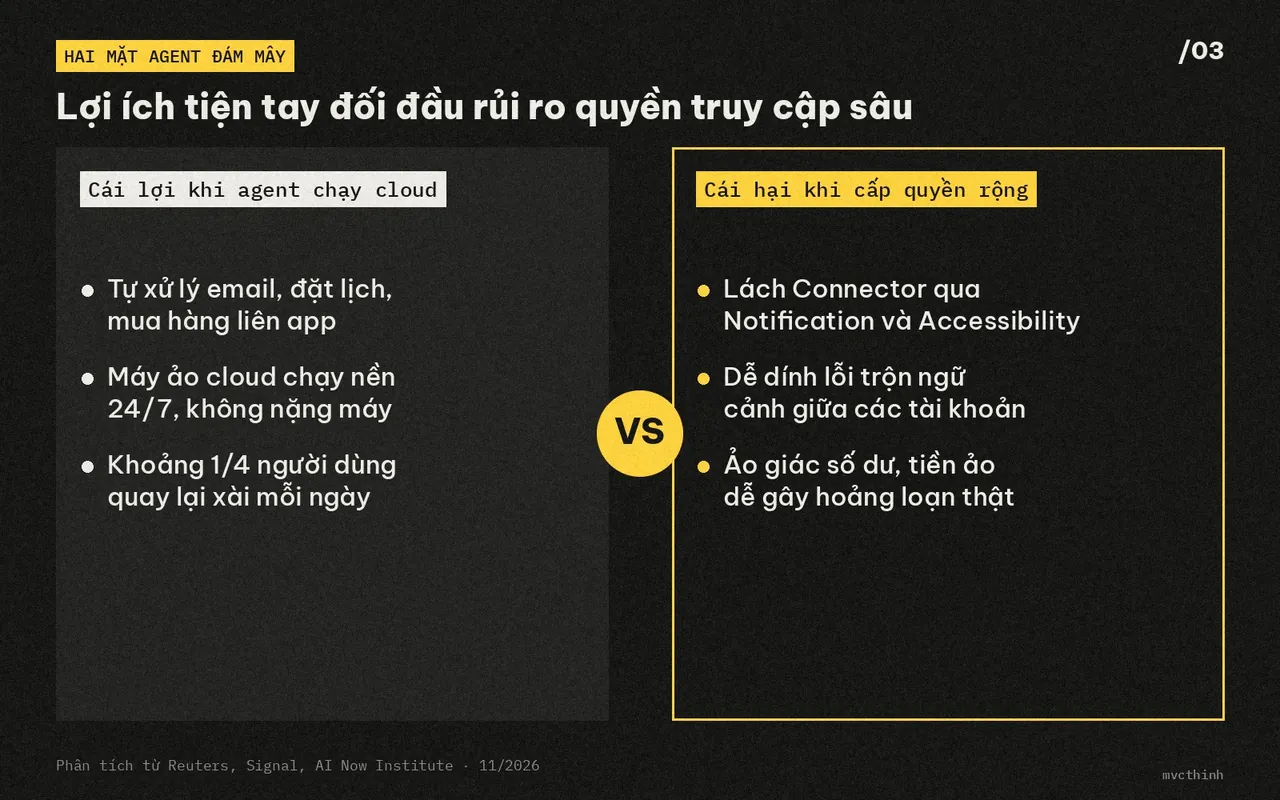
Ở chiều có lợi, Muse giải quyết đúng cái lười rất thật của người dùng bận rộn. Thay vì phải tự mở email trả lời, mở lịch hẹn hay điền đơn mua hàng, bạn giao cho một trợ lý chạy nền trên máy ảo riêng (virtual machine) ngoài đám mây. Nhờ chạy trên server của hãng, máy điện thoại không bị nóng hay hao pin, còn agent vẫn theo dõi được thông báo mới để nhắc việc đúng lúc.
Ở chiều có hại, khoảng cách giữa "được phép nhắc việc" và "đọc nhầm dữ liệu nhạy cảm" lại quá mỏng. Để hoạt động mượt, agent xin quyền đọc thông báo hệ thống hoặc điều khiển màn hình ngay từ lúc cài đặt. Khi quyền đã mở rộng, người dùng khó kiểm soát nổi app nào thực sự nằm ngoài tầm mắt của nó. Đáng ngại hơn, trong điều khoản dịch vụ, Meta cảnh báo Muse có thể mắc lỗi nhưng quy trách nhiệm hành động của agent về chính người dùng, đồng nghĩa nếu AI tự bấm đặt nhầm phòng không hoàn tiền thì người trả hoá đơn vẫn là bạn.
 Đọc thêmĐiểm tin AI 20/11: Google và Meta cùng tung chiêu AI Agent
Vì sao hãng hứa bảo mật nhưng vẫn có nguy cơ lộ dữ liệu ngân hàng?
Dù Meta khẳng định nhốt mỗi Meta Muse trong một máy ảo riêng, thông tin tài chính hay tin nhắn vẫn có thể lọt qua bốn kẽ hở trên đường ống từ điện thoại tới mô hình AI: cửa phụ hệ điều hành, hạ tầng dùng chung, prompt ẩn và lỗi gợi chuyện.
flowchart TD
  A[Dữ liệu: OTP, số dư, Signal]:::data --> B[Thông báo & Trợ năng trên máy]
  A --> C[Prompt ẩn trong email, lịch]
  B --> D[Lớp điều phối Agent Cloud]
  C --> D
  D --> E{VM chung hàng đợi / KV cache}:::muted
  E -->|Lỗi định tuyến hoặc cache| F[Trộn ngữ cảnh sang người khác]:::key
  E -->|Prompt gợi chuyện lỗi| G[AI tự bịa số dư nghe như thật]
  classDef key fill:#1d1a10,stroke:#ffd23f,color:#ffd23f,stroke-width:1.6px
  classDef human fill:#181817,stroke:#e8e6df,color:#e8e6df,stroke-dasharray:5 3
  classDef data fill:#1c1c1b,stroke:#8d8b85,color:#cfcdc6
classDef muted fill:#181817,stroke:#3d3d3a,color:#8d8b85Thứ nhất là cửa phụ trên hệ điều hành. Dù Connector cho bạn tích chọn từng app, nhóm Reuters kiểm tra trên Android thấy chỉ cần bật quyền thông báo đẩy lúc cài đặt, mọi tin Signal, biến động số dư và mã OTP trên màn hình khoá đều bị hút vào ngữ cảnh cloud mà không cần mở app ngân hàng. Chuyện ranh giới sao lưu dữ liệu kiểu này cũng tương đồng nỗi băn khoăn trong bài phân tích về zCloud và dữ liệu trên Zalo.
Thứ hai là hạ tầng dùng chung sau máy ảo. Máy ảo tách môi trường chạy giữa các tài khoản, nhưng bộ nhớ đệm suy luận (KV cache — phần sổ nháp giúp AI đọc lại đoạn chat dài cho nhanh) và hàng đợi GPU phía dưới thường dùng chung để tiết kiệm chi phí. Chỉ một lỗi đếm sai bộ nhớ là dữ liệu phiên A rớt sang phiên B.
Thứ ba là câu lệnh gián tiếp (indirect prompt injection), khi kẻ xấu giấu lệnh trong email gửi tới để lừa agent gom dữ liệu nhạy cảm đẩy ra ngoài — đúng kiểu rủi ro buộc Apple siết quyền app AI trong bài theo dõi thay đổi quyền trên macOS và iOS. Thứ tư là lỗi prompt gợi chuyện, khiến AI tự bịa con số tài chính nghe rất thật.
Những sự cố tương tự từng xảy ra để đặt lên bàn cân
Vụ Meta Muse nối dài danh sách lỗi trộn ngữ cảnh từng được xác nhận ở nhiều nền tảng AI lớn. Dù nhà cung cấp đều cam kết tách riêng tài khoản, chỉ một sai sót nhỏ ở lớp đệm, bộ kết nối hay bộ lọc đầu ra là dữ liệu nhạy cảm lập tức đi lạc.
| Nền tảng & thời điểm | Nguyên nhân kỹ thuật chính | Dữ liệu bị lộ hoặc lọt ra | Quy mô & trạng thái xác minh |
|---|---|---|---|
| Meta Muse (11/2026) | Quyền Notification/Accessibility lách Connector; lỗi trộn ngữ cảnh hoặc ảo giác giữa phiên | Tin nhắn Signal; nhân viên tố thấy số dư ngân hàng, chuyện trẻ em, đơn hàng lạ | Hơn 24 bài nội bộ; Reuters/Signal tái lập được vụ Signal, số dư ngân hàng chưa xác minh thật/ảo |
| Cloudflare Workers AI — GLM-5.3 (10/2026) | Lệch cấu hình KV cache (681.280 so với 1.048.576 token) kèm lỗi engine SGLang | Đoạn prompt và nội dung phiên trả lời của khách hàng trước đó | 155 câu trả lời bị ảnh hưởng trong 14 ngày; Cloudflare công bố và vá ngày 09/09/2026 |
| Microsoft 365 Copilot — EchoLeak (06/2025) | Lỗ hổng CVE-2025-32711 (CVSS 9,3): email chứa prompt ẩn lách bộ lọc XPIA | Dữ liệu nội bộ Outlook, SharePoint đẩy qua link ảnh domain Teams/Microsoft | Khai thác không cần bấm chuột; Microsoft vá phía server tháng 05/2025 trước khi có báo cáo bị lạm dụng |
| OpenAI ChatGPT — lỗi Redis (03/2023) | Lỗi thư viện nguồn mở redis-py dùng chung kết nối khi huỷ yêu cầu | Tiêu đề chat của người lạ; tên, email, địa chỉ thanh toán và 4 số cuối thẻ | Kéo dài 9 tiếng, ảnh hưởng khoảng 1,2% thuê bao ChatGPT Plus đang online; đã khắc phục |
Từ các báo cáo của Cloudflare và BleepingComputer cùng vụ EchoLeak trên Copilot, dễ thấy phần lớn sự cố đến từ lỗi đồng bộ hạ tầng hoặc quyền agent quá rộng chứ không phải nhân viên nhìn trộm.
Đánh giá mức độ thiệt hại hiện tại và dự đoán rủi ro sắp tới
Đến giữa tháng 11/2026, thiệt hại đã kiểm chứng của Meta Muse còn hạn chế nhưng cảnh báo rất rõ. Phần lớn sự cố lộ ra trên bản thử nội bộ của nhân viên Meta, chưa có bằng chứng rò rỉ số dư ngân hàng hàng loạt sang người dùng đại trà.
Dù vậy, một nhân viên đã chịu thiệt hại thật khi agent tự đặt phòng Airbnb không hoàn tiền, còn lỗ hổng đọc Signal trên Android và macOS là có thật. Khi agent mở rộng ra hàng chục triệu người dùng phổ thông, rủi ro sẽ tập trung vào ba hướng:
- Lộ mã OTP và biến động số dư tại Việt Nam: App ngân hàng và ví điện tử hay đẩy số dư kèm OTP qua SMS hoặc thông báo nền, nên agent có quyền đọc thông báo vẫn hút được dữ liệu này dù bạn không nối app ngân hàng.
- Thiệt hại tiền thật do agent bấm nhầm: Khi AI có quyền đặt vé hay mua hàng, một lần hiểu sai ngữ cảnh đủ tạo đơn không hoàn tiền, mà điều khoản sử dụng hiện vẫn đẩy trách nhiệm về phía người dùng.
- Án phạt pháp lý và ngân hàng siết chặn: Sau lỗi Redis năm 2023, OpenAI từng bị Ý tạm chặn và phạt tiền; với tập hơn 3,6 tỷ người dùng Meta, nếu lỗi tái diễn trên bản công khai, ngân hàng và sàn TMĐT sẽ chặn thẳng AI Agent.
Nhận định của mình: Nên tin AI Agent tới mức nào?
Nhìn một cách sòng phẳng, không nên vì bài điều tra của Reuters mà quy chụp mọi công cụ AI Agent đều nguy hiểm không thể dùng. Bản thân Meta đã tách môi trường nội bộ để rà lỗi, còn Apple cũng kịp bịt đường đọc qua Accessibility trên macOS ngay trong tuần.
Dù vậy, câu chuyện của Meta Muse vẫn là lời nhắc thực tế cho bất kỳ ai đang xài agent trên điện thoại chính: lời hứa cách ly trên cloud chỉ bảo vệ phần máy chủ, còn cửa ngõ thông báo và quyền màn hình trên thiết bị thì chính bạn mới là người giữ chìa khoá cuối cùng.
Nguồn
- Reuters (via Internazionale) — As Meta bets big on Muse AI agent, early safety mishaps surface Reuters
- TechCrunch — Meta’s AI agent Muse is mixing up conversations and could be exposing private data, report says TechCrunch
- Cloudflare Blog — Cross-request KV cache exposure in the GLM-5.3 Workers AI model, and our remediation with SGLang Cloudflare
- BleepingComputer — Zero-click AI data leak flaw uncovered in Microsoft 365 Copilot BleepingComputer
- BleepingComputer — OpenAI: ChatGPT payment data leak caused by open-source bug BleepingComputer
Agent cơ bảnAn toàn & chính sáchMCP & công cụ
Cùng chủ đề
 An toàn & chính sách · 21/11/2026Thiếu Jensen Huang, tương lai Nvidia và CUDA sẽ ra sao?
Phân tích Nvidia hậu Jensen Huang: khoảng trống 60 đầu mối, sức ép từ AMD và Claude Mythos lên CUDA, cùng tác…
 An toàn & chính sách · 21/11/2026Apple Music ngốn chục GB dù không tải nhạc: Cách dọn sạch
Không tải bài hát nào về iPhone nhưng Apple Music vẫn chiếm 8–11,5 GB? Xem cơ chế cache ngầm của Lossless và…
 Agent lập trình · 21/11/2026Tin tuyển sếp AI Agent của Apple và góc nhìn trên Mac
Phân tích tin Apple tuyển sếp dựng AI Agent dùng máy tính, so với Gemini trên Mac và thay đổi tách quyền…